02 / Réalisations

Des infrastructures sûres.Des usages qui avancent.

Mon activité en entreprise d’abord : réseaux, cybersécurité, déploiements et accompagnement en production. Puis les outils et les agents que je construis pour faciliter le quotidien.

01 / En entreprise

Mes missions, au quotidien.

Tout mon parcours
SNS SecurityDepuis juin 2020

Connecter les sites.
Protéger les usages.

Refontes LAN et VLAN, interconnexions SD-WAN / ADVPN, sécurisation des accès, bastions et protection des applications et de la messagerie.

Architecture · Intégration · ExploitationVoir mes missions
Alliance Telecom2015 — 2020

Faire fonctionner
les communications.

Déploiement et exploitation VoIP / IPBX, accès opérateurs, Wi-Fi et réseaux. Supervision Zabbix / Centreon, diagnostic et support aux utilisateurs.

Téléphonie · Réseaux · SupportVoir mes missions

02 / Réseaux & cybersécurité

Connecter les sites. Protéger les accès.

Les équipements, les contrôles et les flux expliqués simplement. Chaque schéma illustre un domaine de mon activité ; les environnements sont génériques.

Connexions & fluxContrôles / journauxProtection / blocage

01 / FortiGate · Switches · VLAN

Refonte LAN & segmentation

Séparer les usages et n’autoriser que les communications nécessaires.

  • Organiser les VLAN utilisateurs, serveurs et invités.
  • Faire passer les échanges entre zones par le pare-feu.
  • Lire les journaux pour vérifier le filtrage.
Connexions & fluxContrôles / journauxProtection / blocage

02 / FortiGate · VPN IPsec · Multi-sites

SD-WAN hub & spoke

Relier plusieurs agences au siège avec des tunnels VPN et des chemins réseau maîtrisés.

  • Distinguer les accès opérateurs et les tunnels chiffrés.
  • Centraliser les interconnexions autour du hub.
  • Suivre le comportement des liaisons pour préparer l’exploitation.
Connexions & fluxContrôles / journauxProtection / blocage

03 / FortiGate · Hub / Spoke · BGP

SD-WAN & ADVPN multi-agences

Conserver le hub comme point de référence et établir des raccourcis directs entre agences à la demande.

  • Structurer le routage entre le siège et les agences.
  • Distinguer les tunnels vers le hub et les raccourcis dynamiques.
  • Diagnostiquer les flux inter-sites et les chemins empruntés.
Connexions & fluxContrôles / journauxProtection / blocage

04 / Netskope · Fortinet · Identité / Identity

ZTNA, SASE & accès cloud

Donner accès à l’application utile selon l’identité et le contexte du poste, depuis une agence ou en mobilité.

  • Vérifier l’identité et le contexte de connexion.
  • Appliquer les politiques d’accès aux applications privées.
  • Protéger séparément les usages web et cloud.
Connexions & fluxContrôles / journauxProtection / blocage

05 / WALLIX · PAM · SSH / RDP

Bastion & accès administrateurs

Encadrer les interventions sur les systèmes sensibles et conserver la trace des sessions.

  • Authentifier l’administrateur avant d’accéder aux ressources.
  • Appliquer les droits via le bastion WALLIX.
  • Tracer les sessions SSH / RDP et faciliter leur revue.
Connexions & fluxContrôles / journauxProtection / blocage

06 / FortiAuthenticator · Annuaire / Directory · MFA

Authentification forte

Relier l’identité, le second facteur et les règles d’accès dans un parcours de connexion cohérent.

  • Articuler annuaire et service d’authentification.
  • Renforcer la connexion avec un second facteur.
  • Transmettre le résultat au service qui contrôle l’accès.
Connexions & fluxContrôles / journauxProtection / blocage

07 / FortiWeb · WAF · HTTP / HTTPS

Protection des applications web

Inspecter les requêtes vers les applications et écarter les échanges identifiés comme malveillants.

  • Placer le WAF sur le parcours des requêtes web.
  • Contrôler les échanges HTTP / HTTPS.
  • Consulter les événements et ajuster la protection.
Connexions & fluxContrôles / journauxProtection / blocage

08 / Mimecast · Cybergraph · DMARC

Messagerie & protection des domaines

Protéger la messagerie et rendre les contrôles de domaine plus lisibles.

  • Filtrer les messages avant livraison à Microsoft 365.
  • Isoler les messages suspects pour les examiner.
  • Analyser l’authentification du domaine avec DMARC Analyzer.

03 / Outils & automatisation

Outils métier & agents IA.

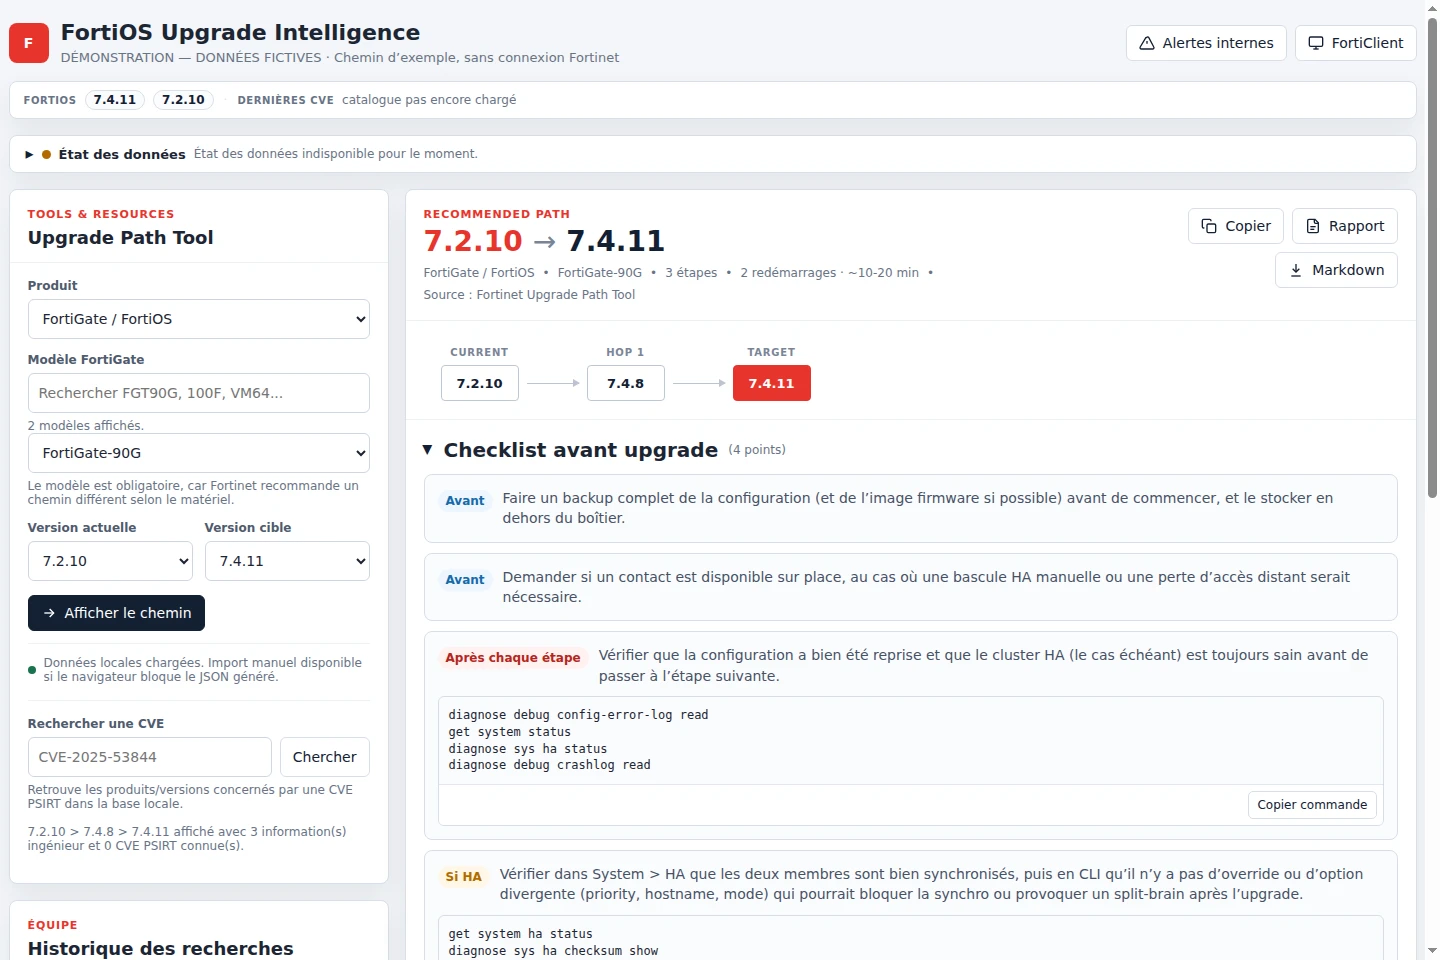
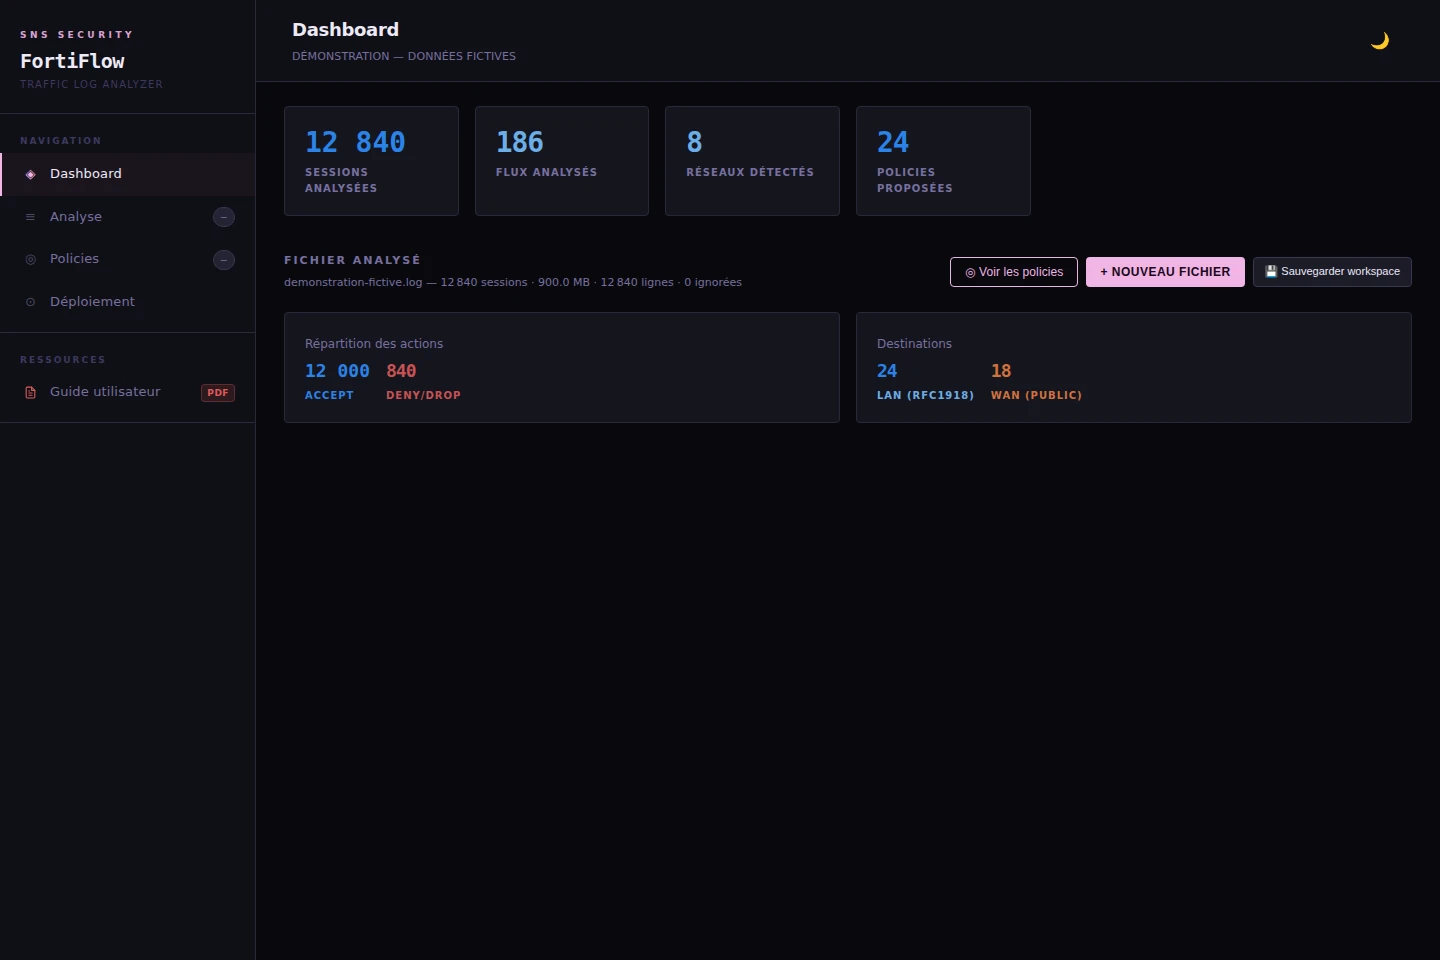
FortiFlow2, FortiUpgrade et mes assistants personnels : des besoins de terrain, des usages concrets et des évolutions possibles.

Contact

Parlons de votre projet.

Une équipe à rejoindre, une infrastructure à faire évoluer, une idée à creuser.

Me contacter
Architecture de principe

100 %Faites défiler le schéma pour explorer les détails.
Connexions & fluxContrôles / journauxProtection / blocage