Segmentation réseau
FortiFlow2
Passer des logs de trafic à des règles FortiGate compréhensibles, avec un contrôle avant génération.
Voir le code- Analyser les flux observés
- Comprendre les regroupements
- Contrôler avant de générer
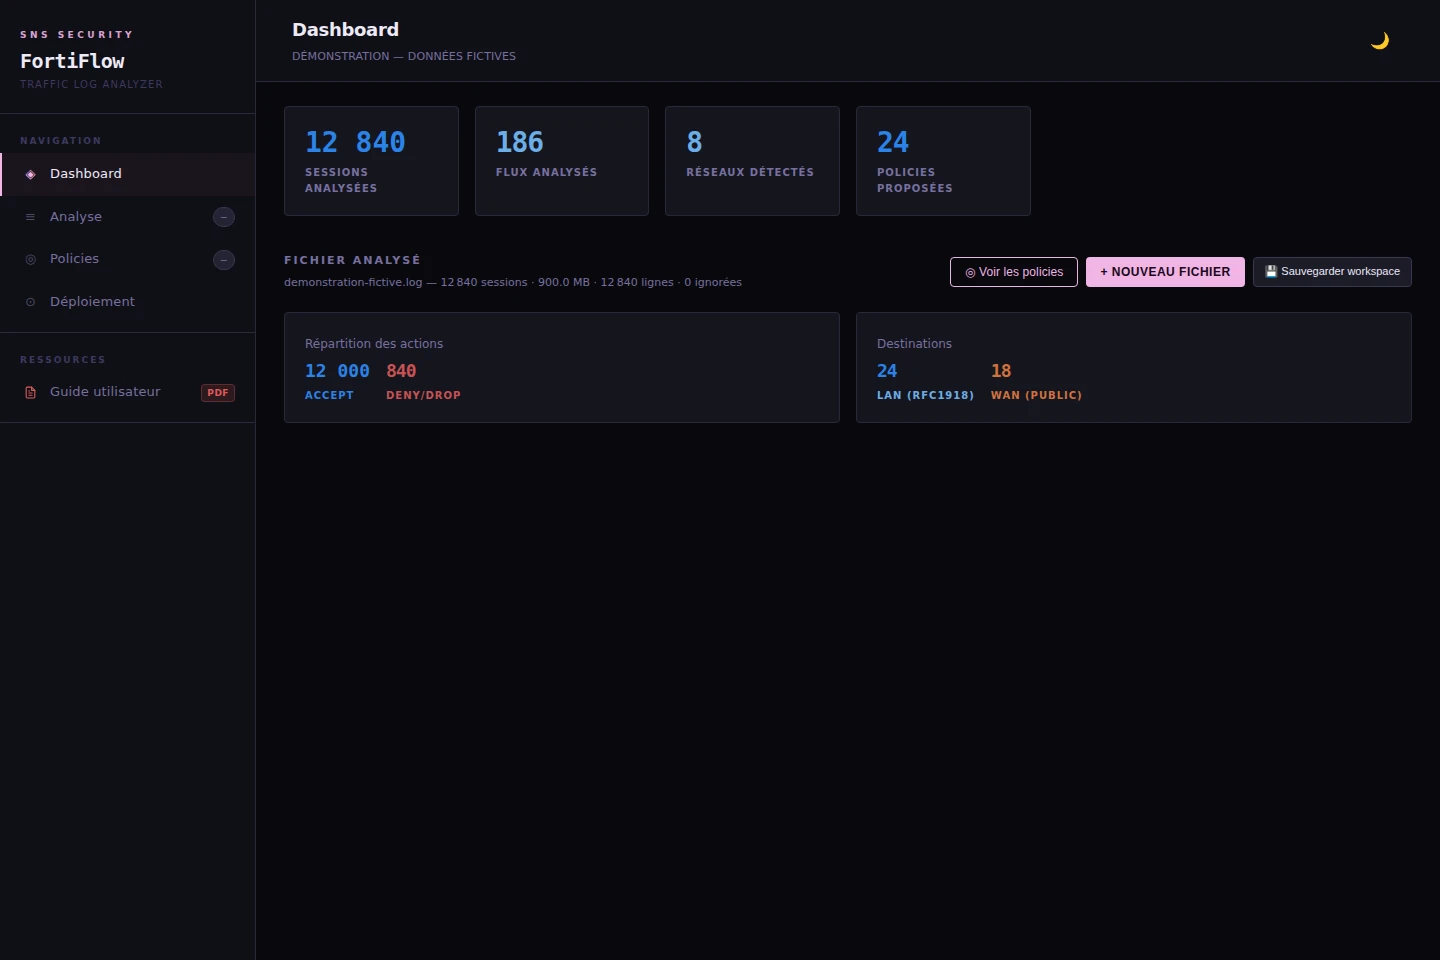
Le besoin
Les logs disent quelles machines communiquent. Ils ne donnent pas, à eux seuls, les règles à créer sur le pare-feu. Le risque est de regrouper trop largement et d’autoriser des communications qui n’ont jamais été observées.
Mon rôle
Je définis le besoin à partir de mon expérience réseau, fixe les règles de sécurité et pilote la conception. Je vérifie les propositions sur des scénarios de test avant la génération des commandes.
La conception
- Relier chaque règle proposée aux flux réellement observés.
- Distinguer le regroupement exact des règles qui élargissent les communications autorisées.
- Laisser les cas ambigus à la décision de l’ingénieur.
- Utiliser les mêmes contrôles pour l’aperçu et la génération des commandes.
- 01Importer les journaux
- 02Examiner les flux
- 03Vérifier les propositions
- 04Générer les commandes
Ce que l’outil apporte
L’outil rapproche l’analyse des flux et la préparation des règles. Chaque proposition reste reliée aux observations qui la justifient, pour que l’ingénieur puisse comprendre et contrôler le résultat.
Périmètre & limites
FortiFlow2 reste en validation. Il prépare des propositions et des commandes ; la décision d’appliquer une règle appartient à l’ingénieur.
Repères de validation
Sur la version documentée en septembre 2026, 310 tests et le parcours complet d’analyse à génération ont été validés. Les stratégies Équilibrée et Compacte n’ajoutent aucun trafic dans le scénario de référence. La revue finale reste à terminer avant un usage en pré-déploiement avec validation par un ingénieur.